Sécurité et données : ce qu'Etelya fait de vos informations
Un logiciel hôtelier conserve les coordonnées de vos clients, leurs séjours et vos chiffres. Voici, sans jargon, comment ces informations sont protégées, qui peut y accéder et ce que vous pouvez en faire à tout moment.
Les données de chaque établissement sont cloisonnées
Chaque établissement dispose de son propre espace. Le cloisonnement ne repose pas seulement sur l'interface : il est appliqué par la base de données elle-même, qui ne renvoie à un utilisateur que les informations de son établissement. Une erreur d'affichage ne peut donc pas exposer les données d'un autre client.
Au sein de votre équipe, chaque membre est invité avec son propre accès et un rôle qui fixe ses droits. La direction a accès à tout, y compris les paramètres, l'équipe et l'export ; la réception gère les réservations, les clients, la facturation, la caisse et la clôture du jour ; l'équipe des étages suit l'état des chambres, le ménage et les stocks ; la maintenance traite les pannes ; la comptabilité consulte les factures, les encaissements et les rapports. Une personne qui quitte l'équipe est désactivée en un clic, et l'établissement garde toujours au moins un membre de la direction. Les invitations, les changements de rôle, les exports et les autres actions sensibles sont enregistrés dans un journal. L'article pour inviter votre équipe et choisir les rôles détaille ces réglages.
La direction garde la main sur chaque compte
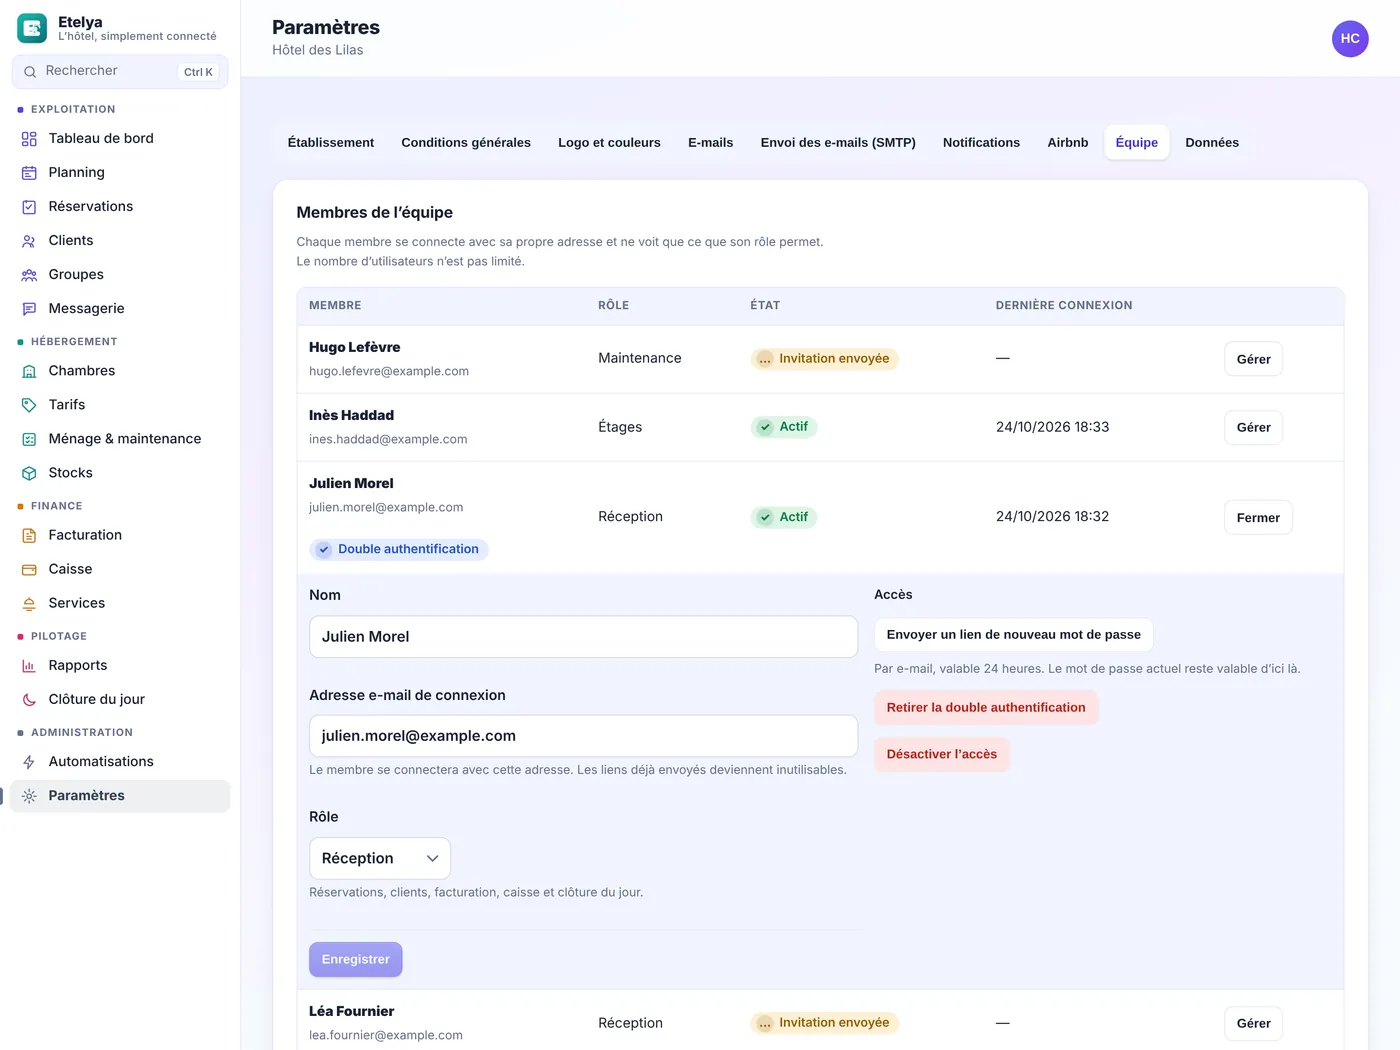
Dans l'onglet Équipe, le bouton « Gérer » ouvre le compte d'un membre. La direction y corrige son nom, son adresse de connexion ou son rôle ; personne ne peut changer son propre rôle. Elle peut aussi lui envoyer un lien de nouveau mot de passe, valable 24 heures, qui part par le serveur d'envoi de votre établissement ou s'affiche une fois pour être transmis à la main. Le mot de passe choisi compte au moins 12 caractères, et les sessions ouvertes avec l'ancien sont fermées.
Le même panneau désactive l'accès d'une personne qui quitte l'équipe et le réactive si elle revient. Il indique qui a activé la double authentification et permet de la retirer à un membre qui a perdu à la fois son téléphone et ses codes de secours. Il n'existe pas de lien « mot de passe oublié » en libre accès : c'est la direction qui délivre un nouveau lien, ce qui ferme une porte d'entrée souvent visée. L'article pour gérer les comptes de l'équipe décrit chaque action.
Les accès sont protégés
Les mots de passe ne sont jamais conservés en clair : seule une empreinte calculée avec un algorithme conçu pour résister aux attaques est enregistrée. À l'inscription, un mot de passe de 12 caractères au moins est exigé, et ceux qui figurent dans des fuites de données connues sont refusés. Les sessions reposent sur des cookies protégés, inaccessibles aux scripts des pages.
Les liens de calendrier de vos annonces contiennent une clé d'accès : Etelya les conserve chiffrés et ne les réaffiche jamais en entier.
La double authentification pour chaque membre de l'équipe
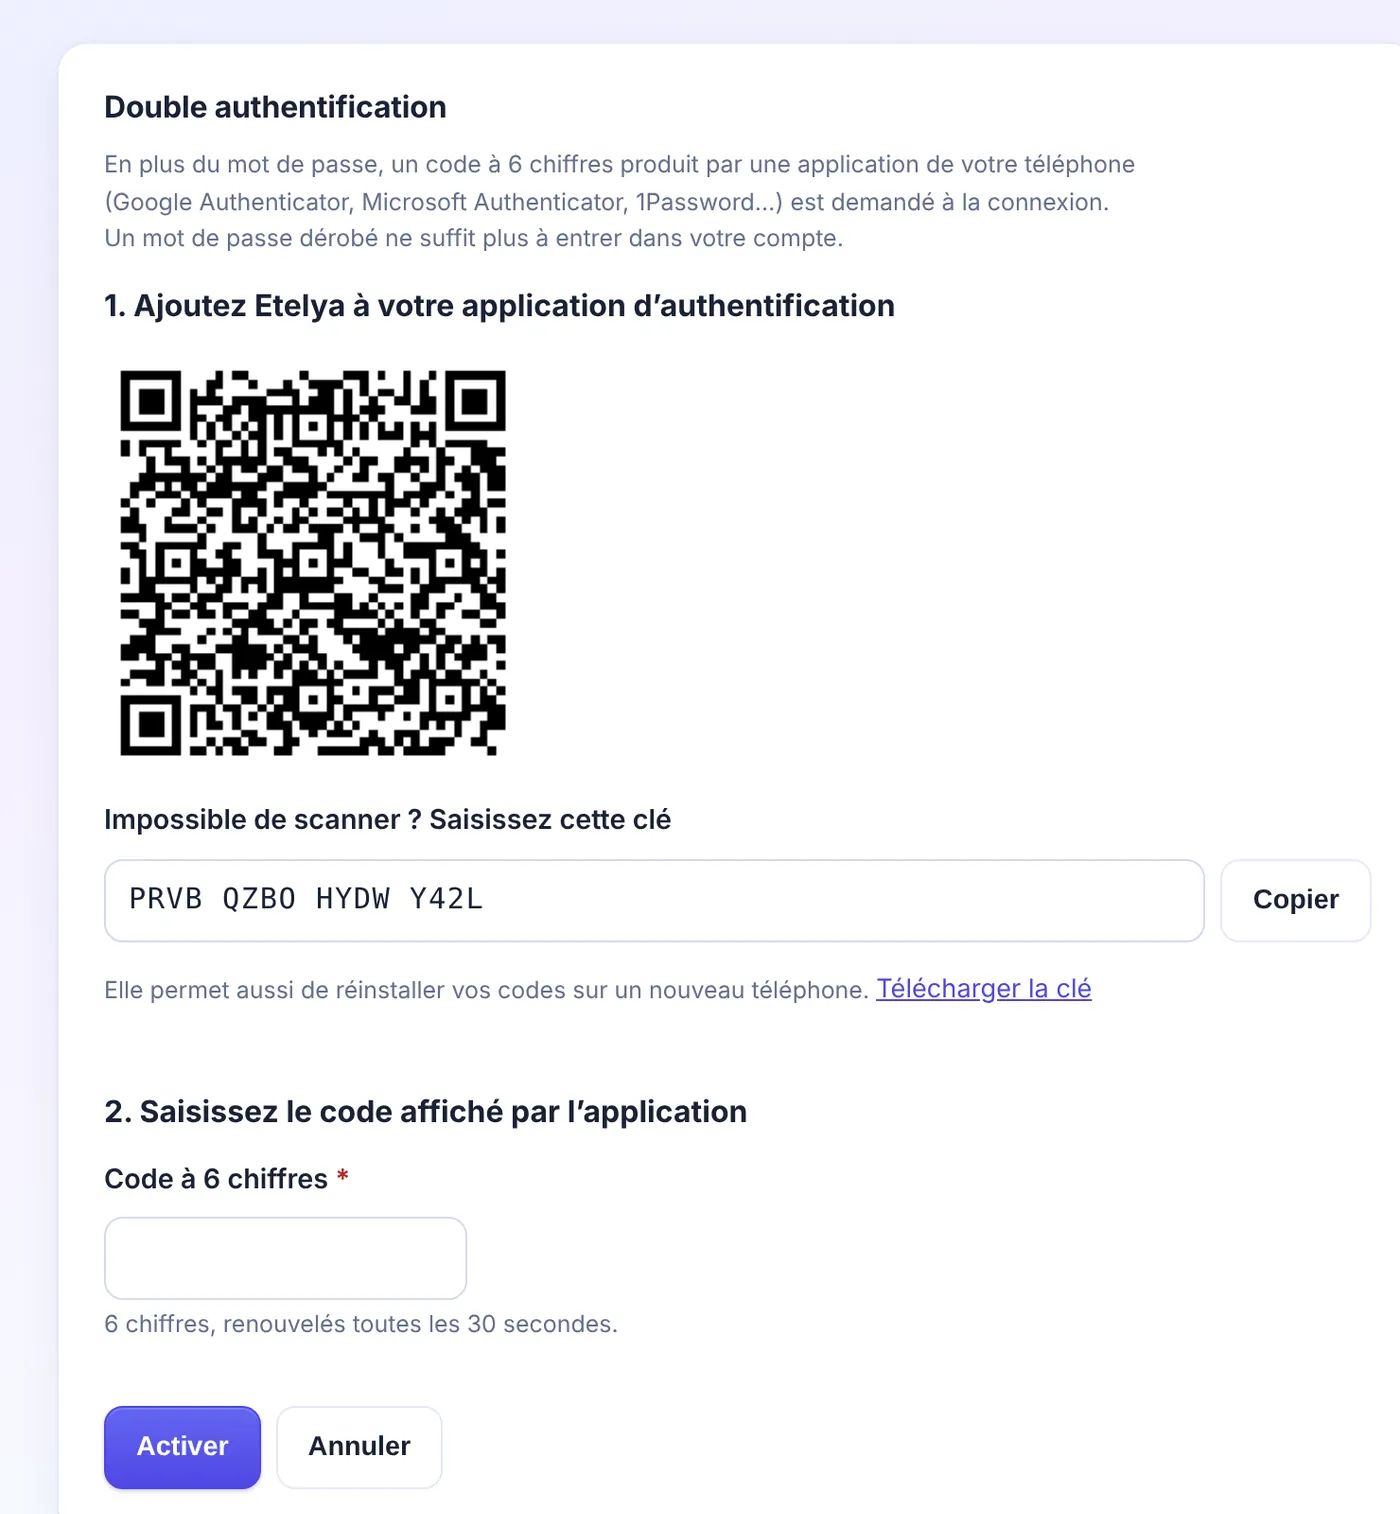
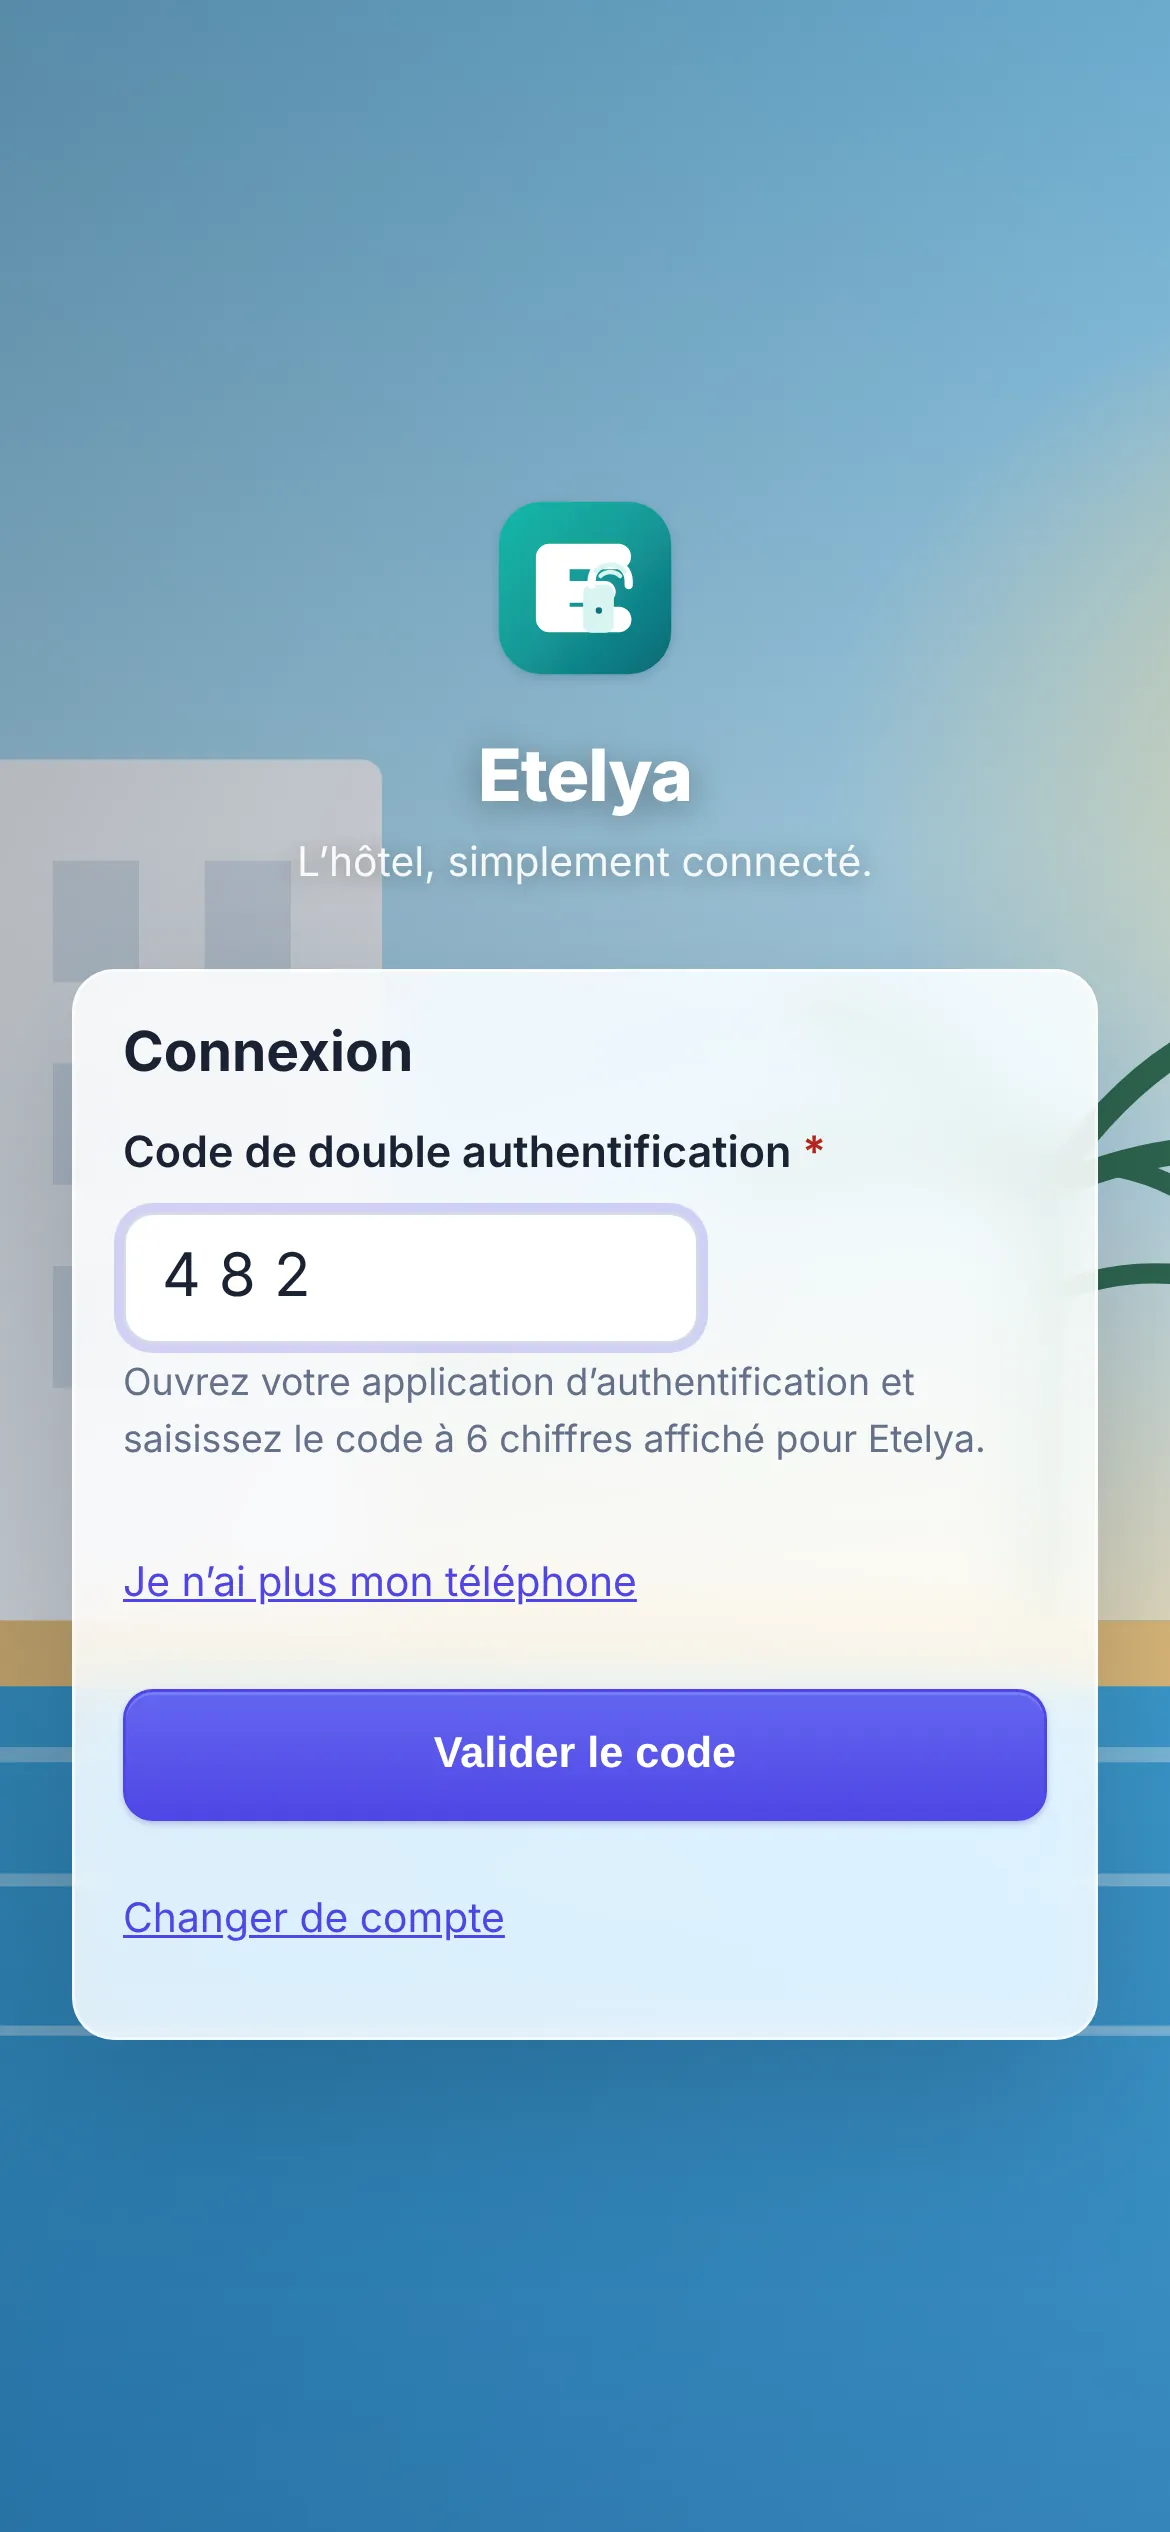
Chaque membre peut ajouter à son mot de passe un code à 6 chiffres, produit par une application de son téléphone comme Google Authenticator, Microsoft Authenticator ou un gestionnaire de mots de passe. Un mot de passe dérobé ne suffit plus alors à entrer dans le compte. L'activation se fait depuis la page « Sécurité du compte » : on scanne un QR code sur ordinateur, ou on ouvre directement l'application d'authentification depuis le téléphone, puis on saisit le premier code.
Juste après l'activation, Etelya affiche 10 codes de secours, une seule fois. Chacun remplace le code de l'application pour une connexion si le téléphone est perdu. Une nouvelle série peut être générée à tout moment, ce qui rend l'ancienne inutilisable, et Etelya prévient quand il en reste peu. Désactiver la double authentification demande le code actuel ou un code de secours. Pas à pas, l'article pour activer la double authentification détaille chaque étape.
Aucune donnée de carte n'est conservée
Etelya ne stocke aucun numéro de carte bancaire. Votre abonnement est prélevé par un prestataire de paiement certifié : votre IBAN ou votre carte sont saisis sur ses pages et ne transitent pas par Etelya, qui ne garde que la référence de votre abonnement.
Le RGPD intégré au fichier clients
Le fichier clients permet de retrouver les doublons, d'enregistrer les consentements, d'exporter les données d'un client qui en fait la demande et de l'anonymiser. Codyweb traite ces données pour votre compte, selon l'accord de sous-traitance accepté à l'inscription.
Vos données restent les vôtres
Vous pouvez exporter vos réservations, vos clients, vos factures et vos avoirs à tout moment, en CSV lisible par Excel, depuis l'onglet Données des paramètres. L'export reste ouvert pendant les 30 jours qui suivent la fin de votre abonnement, comme le décrit l'article pour exporter vos données. Ensuite, les données sont supprimées. Les conditions générales détaillent ces engagements, et la politique de confidentialité décrit les données que nous traitons à votre sujet.
Une faille de sécurité se signale à l'adresse indiquée dans notre fichier security.txt.
Questions fréquentes
Etelya conserve-t-il les numéros de carte de mes clients ?
Non. Aucun numéro de carte n’est conservé par l’application, et l’abonnement Etelya lui-même est prélevé par un prestataire de paiement certifié, sur ses propres pages.
Puis-je récupérer mes données si je quitte Etelya ?
Oui. Vos réservations, clients, factures et avoirs se téléchargent en CSV à tout moment, et pendant 30 jours après la fin de l’abonnement. Les données sont ensuite supprimées.
Que faire si un membre de l’équipe perd son téléphone ?
Il se connecte avec l’un de ses codes de secours, puis réactive la double authentification sur son nouveau téléphone. S’il n’a plus ses codes, un membre de la direction retire sa double authentification depuis l’onglet Équipe : il se reconnecte avec son mot de passe et la réactive aussitôt.
Qui peut voir les données de mon établissement ?
Les membres de votre équipe que vous avez invités, selon les droits de leur rôle. Les données de chaque établissement sont cloisonnées en base et ne sont jamais visibles par un autre client.
Essayez Etelya en toute confiance
30 jours d'essai sans carte bancaire. Vos données restent exportables même si vous ne poursuivez pas.
30 jours gratuits, sans carte bancaire, sans engagement